Problema
¿Cómo saber si mi empresa está protegida frente a ciberataques?
Hay antivirus y copias, pero no una visión real de accesos, exposición y capacidad de respuesta.
Analizar este problema →Nuestro criterio. La seguridad empieza por inventario, identidad, segmentación, copias y capacidad de respuesta; no por acumular herramientas.
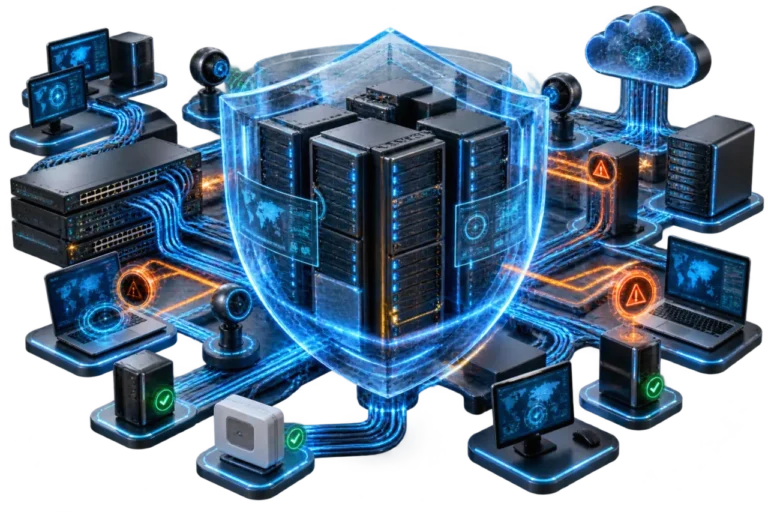
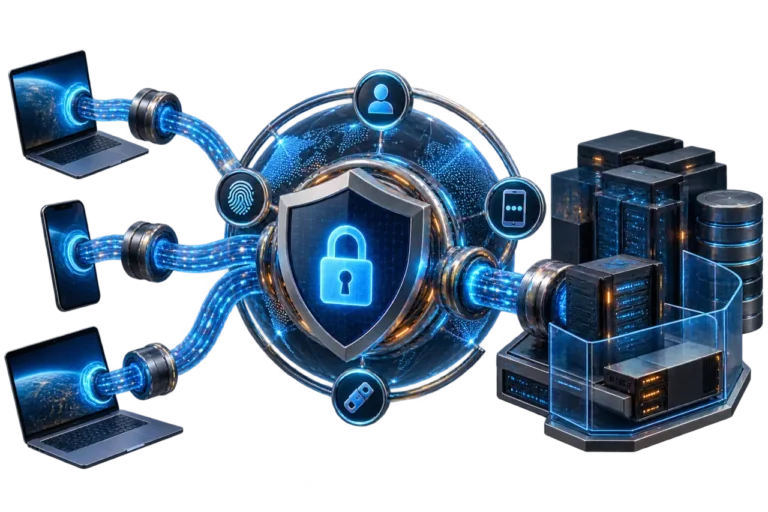
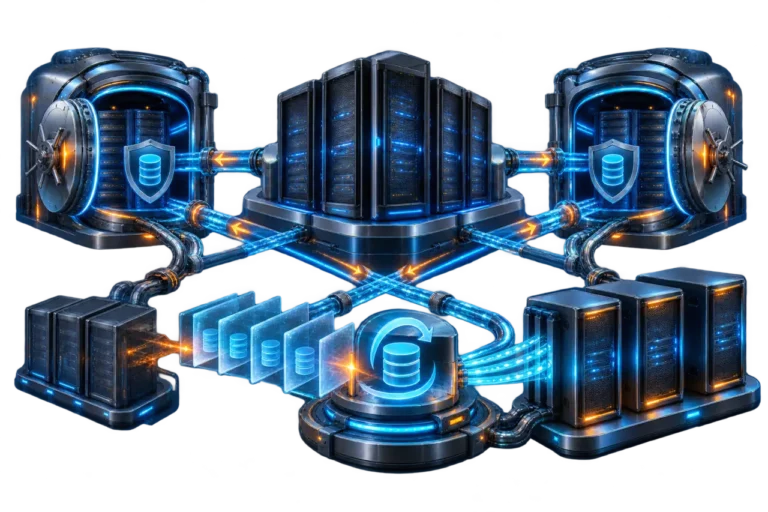
La propiedad pasa al equipo mediante documentación, formación, indicadores y una rutina de revisión. Las incidencias se clasifican para distinguir soporte, fallo de diseño, problema de datos o necesidad nueva.
La evolución no se decide por acumulación de peticiones. Se prioriza por impacto, riesgo, esfuerzo y coherencia con la arquitectura.
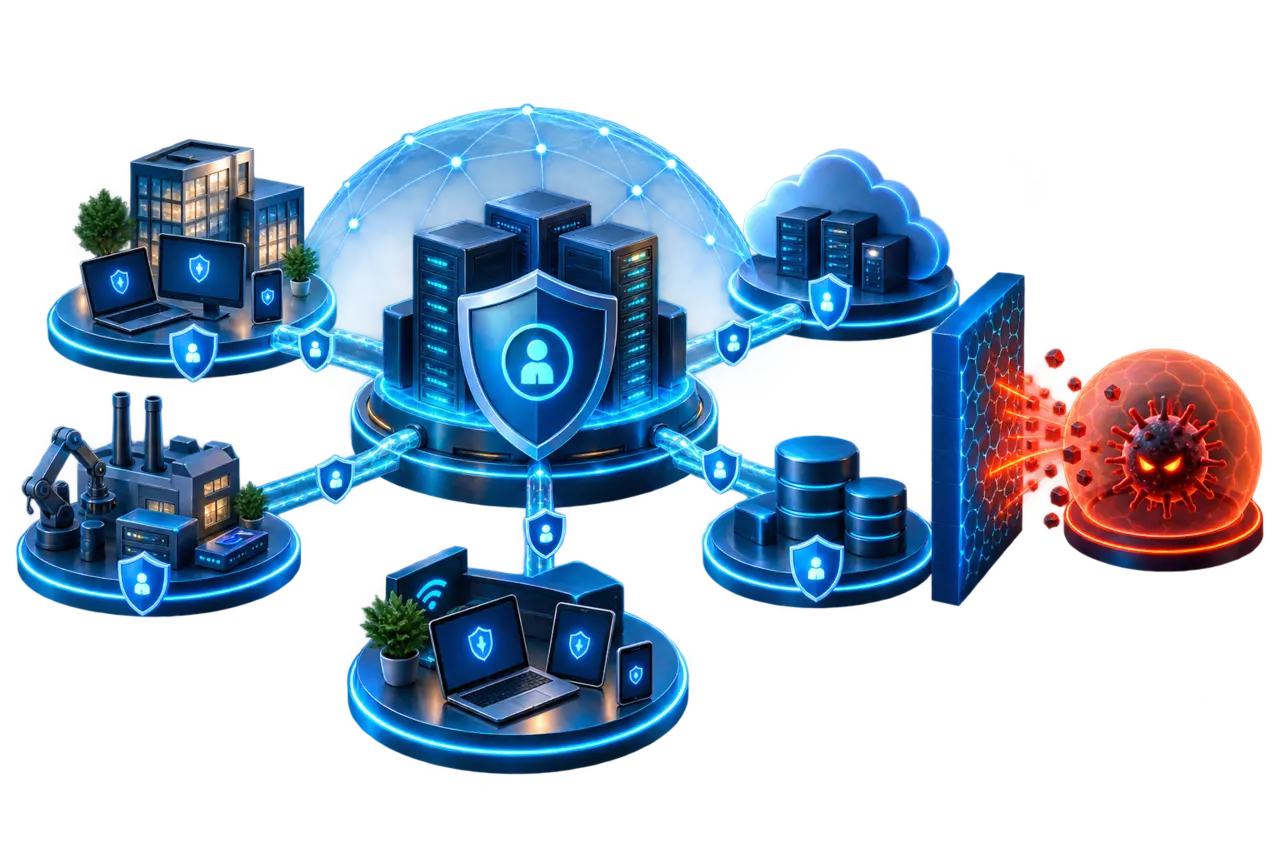
Protegemos identidades, equipos, cloud y redes mediante controles verificables y una respuesta preparada. Nuestro criterio. La seguridad empieza por inventario, identidad, segmentación, copias y capacidad de respuesta; no por acumular herramientas.
La solución se concreta contestando estas preguntas con el equipo que ejecuta el trabajo.Qué activos sostienen la actividadLa respuesta a «qué activos sostienen la actividad» se documenta con ejemplos, datos disponibles y la persona que asumirá la decisión.Qué exposición es innecesariaLa respuesta a «qué exposición es innecesaria» se documenta con ejemplos, datos disponibles y la persona que asumirá la decisión.Qué accesos requieren mayor controlLa respuesta a «qué accesos requieren mayor control» se documenta con
Alcance y exclusiones.Arquitectura y flujo de información.Criterios de aceptación.Plan de adopción, soporte y evolución. La propiedad pasa al equipo mediante documentación, formación, indicadores y una rutina de revisión. Las incidencias se clasifican para distinguir soporte, fallo de diseño, problema de datos o necesidad nueva.La evolución no se decide por acumulación de peticiones. Se prioriza por impacto, riesgo, esfuerzo y coherencia con la arquitectura.
Utilizamos cookies necesarias para el funcionamiento del sitio. Con tu consentimiento, podemos utilizar cookies opcionales para analizar el uso del sitio y mejorar nuestros servicios. Puedes aceptar, rechazar o configurar estas cookies. Podrás cambiar tu elección en cualquier momento desde el acceso a la configuración de cookies.
Selecciona qué categorías de cookies opcionales deseas permitir.