Problema
¿Cómo saber si mi empresa está protegida frente a ciberataques?
Hay antivirus y copias, pero no una visión real de accesos, exposición y capacidad de respuesta.
Analizar este problema →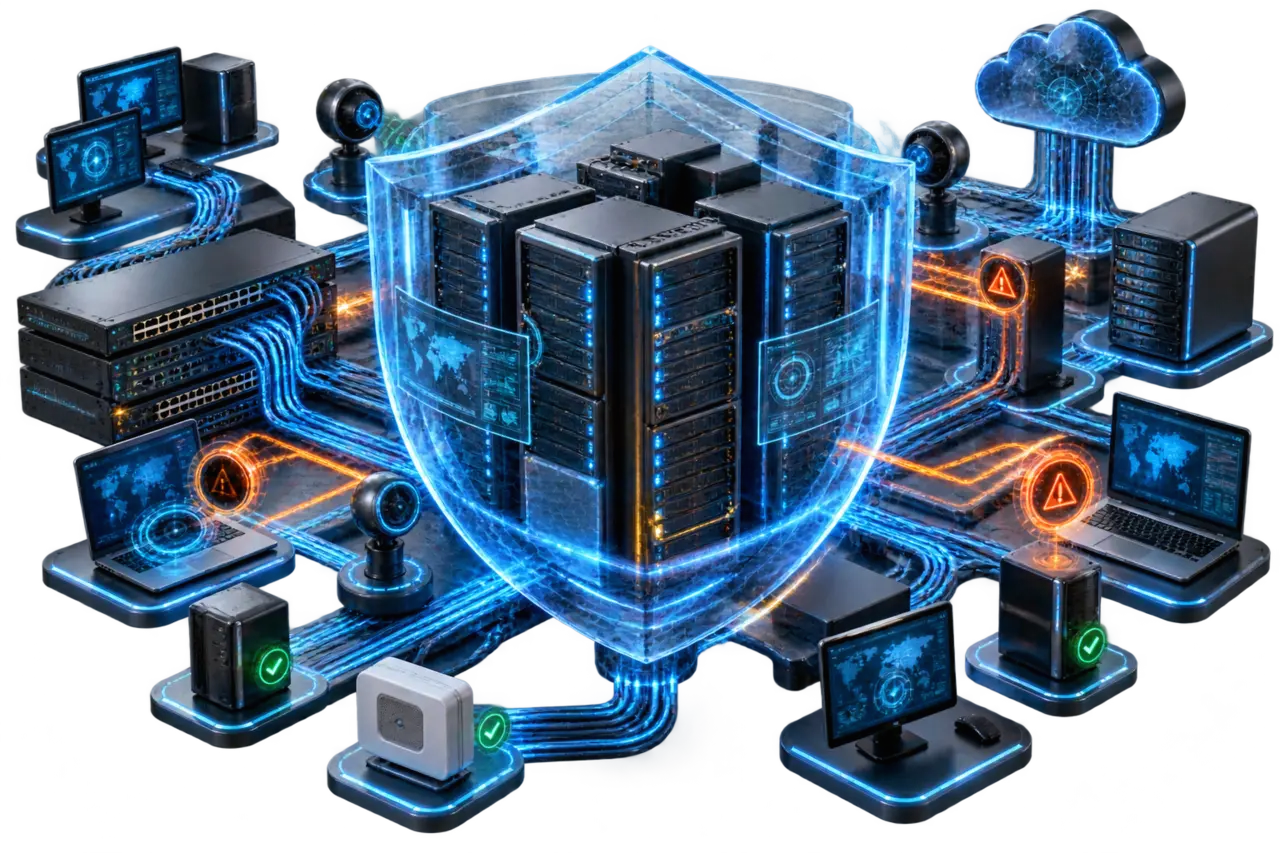
Pymes, entornos cloud o industriales que necesitan saber qué proteger primero y cómo comprobar que los controles funcionan.
Una auditoría no equivale a seguridad permanente. Evitamos listas de productos sin relación con activos, amenazas y capacidad operativa.
En auditoría de ciberseguridad y red, el alcance definitivo depende del diagnóstico, pero la propuesta debe nombrar resultados verificables y responsables.
Informe de activos expuestos, vulnerabilidades y riesgos priorizados por probabilidad e impacto sobre la operación.
Esquema de segmentos, accesos, servicios y puntos de exposición que facilita decidir controles y aislamientos.
Acciones ordenadas por criticidad, esfuerzo, responsable y comprobación necesaria tras cada corrección.
Resultados documentados de revisiones y pruebas autorizadas para comprobar controles implantados.
Identificar sistemas y procesos esenciales y las consecuencias de su indisponibilidad o compromiso.
Revisar escenarios plausibles de acceso indebido, fallo y propagación en red, equipos e identidades.
Priorizar configuración segura, parches, segmentación y gestión de privilegios según riesgos detectados.
Comprobar las medidas aplicadas y establecer responsables, seguimiento y revisión de nuevas exposiciones.
La situación inicial de auditoría de ciberseguridad y red se documenta antes de intervenir. Según el proyecto, el cuadro de seguimiento incorpora:
En este servicio no pesan igual activos inventariados y tiempo de corrección. Dirección y responsables operativos acuerdan qué indicador activa una decisión y durante cuánto tiempo debe observarse.
La propuesta de auditoría de ciberseguridad y red define soporte, transferencia de conocimiento y condiciones de evolución. El servicio termina cuando el responsable puede operar el método, interpretar sus indicadores y escalar una incidencia.
Las peticiones posteriores se incorporan a un backlog con motivo, impacto y dependencia. Así, auditoría de ciberseguridad y red continúa siendo mantenible y no se degrada por excepciones no controladas.
Utilizamos cookies necesarias para el funcionamiento del sitio. Con tu consentimiento, podemos utilizar cookies opcionales para analizar el uso del sitio y mejorar nuestros servicios. Puedes aceptar, rechazar o configurar estas cookies. Podrás cambiar tu elección en cualquier momento desde el acceso a la configuración de cookies.
Selecciona qué categorías de cookies opcionales deseas permitir.